Windows işletim sistemlerinde keşfedilen SignDrop sıfırıncı gün açığı, saldırganların güvenlik mekanizmalarını aşarak SYSTEM seviyesinde ayrıcalık elde etmesine yol açabiliyor. Güvenlik araştırmacısı Abdelhamid Naceri tarafından açıklanan güvenlik sorunu, Microsoft’un Ekim 2025’te CLFS sürücüsündeki kimlik doğrulama saldırılarını engellemek için geliştirdiği korumayı hedef alıyor. Microsoft henüz açığa yönelik bir güvenlik güncellemesi yayınlamazken araştırmacı, Windows kurulumlarının yaklaşık yüzde 80’inin risk altında olabileceğini belirtiyor.
SignDrop Açığı Windows Güvenlik Mekanizmasını Hedef Alıyor
Güvenlik araştırmacısı Abdelhamid Naceri, Nightmare Eclipse adıyla da bilinen yeni açığın Windows Common Log File System (CLFS) sürücüsündeki kimlik doğrulama dosyası oluşturma sürecinden kaynaklandığını açıkladı. SignDrop adı verilen yöntem, CLFS tarafından yeni günlük dosyası oluşturulurken kullanılan .cnpf uzantılı kimlik doğrulama dosyasının oluşturulma mantığındaki bir zayıflıktan yararlanıyor.
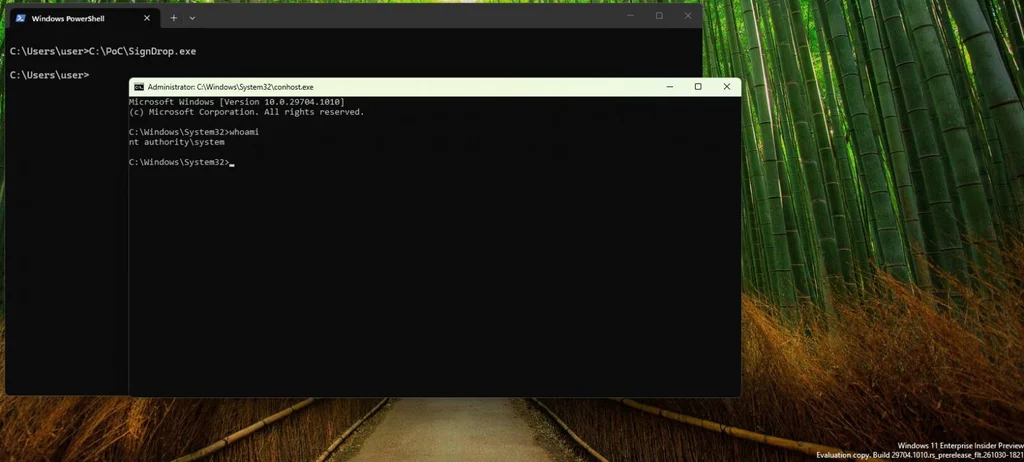
Microsoft, Ekim 2025’te CLFS sürücüsündeki güvenlik açıklarının kimlik doğrulama saldırılarında kullanılmasını zorlaştırmak amacıyla ek korumalar geliştirmişti. Naceri, söz konusu önlemin ardından CLFS açıklarını kullanan saldırıların belirgin biçimde azaldığını, ancak yeni korumanın kendi içinde farklı bir güvenlik sorunu oluşturduğunu ifade etti.
CLFS, işlem başlangıcında erişim denetimlerini doğru biçimde uyguluyor. Ancak ayrıcalıklı bir işlem daha sonra aynı günlük dosyasını açtığında dosya oluşturma sürecindeki mantık kötüye kullanılabiliyor. Windows Defender gibi SYSTEM yetkileriyle çalışan süreçlerin ilgili dosyayı açmaya zorlanması, kimlik doğrulama dosyasının yüksek ayrıcalıklarla oluşturulmasına zemin hazırlıyor.
SignDrop Antivirüs Ve EDR Korumasını Devre Dışı Bırakabiliyor
SignDrop açığının en önemli yönlerinden biri, yalnızca Windows yetki yükseltme mekanizmasını hedef almaması olarak öne çıkıyor. Naceri, aynı tekniğin antivirüs yazılımlarının kendini koruma mekanizmalarını, diğer adıyla tamper protection sistemlerini de aşmak için kullanılabildiğini belirtiyor.
Araştırmacının açıklamasına göre saldırganlar, güvenlik yazılımının kendi ayrıcalıklı süreci üzerinden dosya oluşturulmasını tetikleyebiliyor. Güvenlik yazılımının çekirdek sürücüsü, isteği kendi meşru sürecinden gelmiş gibi değerlendirdiği için işlemi engelleyemeyebiliyor. Böylece saldırganlar, güvenlik yazılımının normal şartlarda koruduğu dosyalara erişim sağlayarak antivirüs veya uç nokta algılama ve müdahale (EDR) mekanizmalarını devre dışı bırakabilecek bir saldırı zinciri oluşturabiliyor.
Naceri, Microsoft’un koruma mekanizmasını teknik açıdan doğru uyguladığını, ancak sistemdeki işlem sıralamasının kötüye kullanılabildiğini vurguluyor. Araştırmacı, SignDrop yönteminin farklı kötü amaçlı yazılım önleme motorlarının kendini koruma mekanizmalarını hedef alabilmesini açığın ayırt edici özelliği olarak değerlendiriyor.
Windows 11 Ve Windows Server Sürümleri Risk Altında Bulunuyor
Araştırmacı, SignDrop açığını Windows 11 26H2, Windows 11 26H2 Experimental ve Windows Server 2025 Experimental sürümlerinde test ettiğini bildirdi. Naceri, test sonuçlarından hareketle Windows kurulumlarının yaklaşık yüzde 80’inin güvenlik açığından etkilenebileceğini tahmin ediyor. Ancak bu oran, araştırmacının değerlendirmesine dayanıyor ve tüm Windows cihazlarının kesin olarak savunmasız olduğu anlamına gelmiyor.
Naceri, kullanıcıların sistemlerini kontrol etmek için kavram kanıtlama (PoC) istismar kodunu çalıştırabileceğini veya Windows kayıt defterindeki CLFS kimlik doğrulama ayarını inceleyebileceğini belirtiyor. İlgili kayıt defteri yolu şu şekilde tanımlanıyor:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Mode
Araştırmacının verdiği bilgilere göre ilgili değer 0 veya 1 olduğunda sistem, öğrenme ya da uygulama modunda çalıştığı için SignDrop saldırılarına karşı savunmasız olabiliyor. PoC kodunun SYSTEM yetkileriyle bir komut kabuğu açması da cihazın açıktan etkilendiğini gösteren bir test sonucu olarak değerlendiriliyor.
SignDrop için şu aşamada resmi bir güvenlik güncellemesi bulunmuyor. Naceri, Microsoft tarafından düzeltme yayınlanana kadar kullanıcıların beklemesi gerektiğini belirtiyor. Araştırmacı, CLFS korumasını devre dışı bırakmanın ise güvenli bir çözüm olmadığını, bu tercihin cihazları bellek bozulması açıklarını kullanan saldırılara karşı yeniden savunmasız bırakabileceğini söylüyor.
Naceri, son dönemde Microsoft ürünlerinde çok sayıda sıfırıncı gün güvenlik açığını kamuoyuna açıklayan araştırmacılar arasında yer alıyor. Araştırmacının Microsoft Defender, BitLocker ve diğer Windows bileşenleri için duyurduğu açıklar arasında BigDiskBuster, ShieldCrash, ShieldBreak, LegacyHive, RoguePlanet, BlueHammer, RedSun, YellowKey, GreenPlasma, MiniPlasma ve UnDefend bulunuyor.
Microsoft, araştırmacının açıkladığı güvenlik sorunlarından ShieldBreak, RoguePlanet, YellowKey, GreenPlasma ve MiniPlasma için düzeltmeler yayınladı. Diğer bazı açıklar ise henüz resmi bir yamayla giderilmedi. Naceri’nin güvenlik açıklarını özel bildirim süreci yerine doğrudan kamuoyuyla paylaşması, Microsoft ile araştırmacı arasında daha önce hukuki gerilim yaşanmasına da neden olmuştu. Şirket, müşterilerine gerçek zarar veren kötü niyetli faaliyetlerde bulunan kişiler hakkında yasal işlem başlatabileceği uyarısında bulunmuştu.
SignDrop vakası, işletim sistemlerine eklenen güvenlik önlemlerinin de beklenmedik saldırı yolları oluşturabileceğini gösteriyor. Microsoft’un yayınlayacağı düzeltmenin CLFS kimlik doğrulama sürecini nasıl değiştireceği, Windows cihazlarının yanı sıra üçüncü taraf antivirüs ve EDR ürünlerinin korunması açısından da önem taşıyor.
ITSTACK ile: Windows sunucu ve istemcilerinizde güvenlik açıklarının takibi, yama planlaması ve sistem sıkılaştırma için destek veriyoruz. Siber Güvenlik Çözümleri sayfamızı inceleyebilir ya da bizimle iletişime geçebilirsiniz.