Uç nokta yönetim platformları, kurumların binlerce cihazı merkezi olarak yönetmesini sağlarken siber saldırganlar için de geniş bir saldırı alanı oluşturuyor. Yüksek ayrıcalıklı erişim yetkileriyle çalışan bu sistemlerin ele geçirilmesi, saldırganların kurumsal cihazlara zararlı yazılım dağıtmasına, komut çalıştırmasına veya güvenlik önlemlerini devre dışı bırakmasına yol açabiliyor. ITSTACK, merkezi yönetim altyapılarının güvenliğini güçlendirmek isteyen kurumlar için erişim denetimi, bağımsız yetkilendirme ve uç nokta korumasının birlikte ele alınması gerektiğini vurguluyor.
Merkezi Uç Nokta Yönetimi Saldırganlara Geniş Yetkiler Sunuyor
Kurumsal BT ekipleri, uç nokta yönetim platformlarını güvenlik güncellemelerini dağıtmak, yazılım kurmak, betik çalıştırmak, yapılandırmaları uygulamak ve uzaktaki cihazları kontrol etmek için kullanıyor. Merkezi yönetim yaklaşımı, binlerce bilgisayarın aynı güvenlik politikalarıyla yönetilmesini kolaylaştırırken operasyonel iş yükünü de azaltıyor.
Ancak platformların sahip olduğu geniş yönetim yetkileri, olası bir güvenlik ihlalinin etkisini büyütüyor. Bu sistemler, yönettikleri cihazlarla önceden tanımlanmış iletişim kanallarına, ayrıcalıklı erişim haklarına ve güvenilir bağlantılara sahip bulunuyor. Saldırganlar yönetim altyapısını ele geçirdiğinde mevcut yetkileri kullanarak gerçek bir sistem yöneticisinin gerçekleştirebileceği işlemleri taklit edebiliyor.
Bu senaryoda saldırganlar, tek bir yönetim platformu üzerinden çok sayıda cihaza zararlı yazılım gönderebiliyor, komut çalıştırabiliyor, güvenlik kontrollerini kapatabiliyor veya kurumun günlük operasyonlarını aksatabiliyor. Dolayısıyla binlerce uç noktayı korumak için kullanılan merkezi sistem, ele geçirildiğinde aynı cihazların tamamını tehdit eden bir saldırı aracına dönüşebiliyor.
Gerçek Saldırılar Yönetim Altyapısının Riskini Ortaya Koyuyor
Son yıllarda yaşanan güvenlik olayları, uzaktan yönetim sistemlerinin ele geçirilmesinin yalnızca tek bir kurumla sınırlı kalmayabileceğini gösteriyor. 2026 yılında Huntress tarafından belgelenen bir saldırıda tehdit aktörleri, ele geçirilmiş BeyondTrust Bomgar uzaktan destek altyapısını fidye yazılımı dağıtmak ve bağlantılı kuruluşlara erişmek için kullandı.
2025 yılında bir fidye yazılımı grubu, yönetilen hizmet sağlayıcısına (MSP) ait SimpleHelp platformunu ele geçirerek mevcut yönetim yetenekleri üzerinden korunan sistemlere erişti. Saldırganlar aynı altyapıyı bilgi hırsızlığı ve fidye yazılımı dağıtımı amacıyla kullandı.
2024 yılında ConnectWise ScreenConnect açıklarından yararlanan saldırganlar da ele geçirilmiş bir MSP örneği üzerinden Play fidye yazılımını dağıttı. Aynı yıl Stryker şirketinde Microsoft Intune altyapısının kötüye kullanılması sonucunda yüz binlerce kurumsal cihazın uzaktan silinmesi, merkezi yönetim yetkilerinin oluşturabileceği etkinin çarpıcı örneklerinden biri oldu.
Bu olayların ortak noktası, saldırganların kurumların zaten güvendiği yönetim altyapısını kullanmasıydı. Yönetim platformundan gelen komutlar normal operasyonların parçası gibi görünebildiği için geleneksel güvenlik kontrolleri kötüye kullanılan işlemleri ayırt etmekte zorlanabiliyor. Özellikle bulut üzerinden sunulan yönetim hizmetlerinde sağlayıcının barındırma ortamı, yönetim servisleri ve yazılım dağıtım mekanizmaları da güvenlik zincirinin önemli parçalarını oluşturuyor.
Geleneksel Güvenlik Kontrolleri Her Saldırıyı Engelleyemiyor
Çok faktörlü kimlik doğrulama (MFA), rol tabanlı erişim kontrolü (RBAC), ayrıcalıklı erişim yönetimi (PAM) ve etkinlik izleme, yönetim platformlarının korunmasında temel güvenlik önlemleri arasında yer alıyor. Bu kontroller, yönetici hesaplarına erişimi sınırlandırıyor, kullanıcı yetkilerini düzenliyor ve şüpheli işlemlerin tespit edilmesine yardımcı oluyor.
Ancak söz konusu önlemler ağırlıklı olarak yönetim platformunun kendi güvenlik sınırları içerisinde çalışıyor. Saldırganlar altyapıdaki bir yazılım açığından yararlanırsa, ayrıcalıklı bir servisi ele geçirirse veya kimliği doğrulanmış bir yönetici oturumunu ele geçirirse uç noktalara geçerli görünen komutlar gönderebiliyor. Çünkü cihazlar, işlemin gerçekten yetkili bir yönetici tarafından onaylanıp onaylanmadığını her zaman bağımsız biçimde doğrulayamıyor.
Bu nedenle yüksek riskli işlemlerin yalnızca yönetim platformundaki kullanıcı hesabına veya oturum bilgilerine dayanması yeterli bir güvenlik yaklaşımı sunmuyor. Yazılım dağıtımı, uzaktan komut çalıştırma ve otomasyon gibi hassas işlemlerin ayrıca doğrulanabilen bir yetkilendirme mekanizmasına ihtiyaç duyduğu görülüyor.
Kriptografik Yetkilendirme Yönetim Platformundan Bağımsız Koruma Sağlıyor
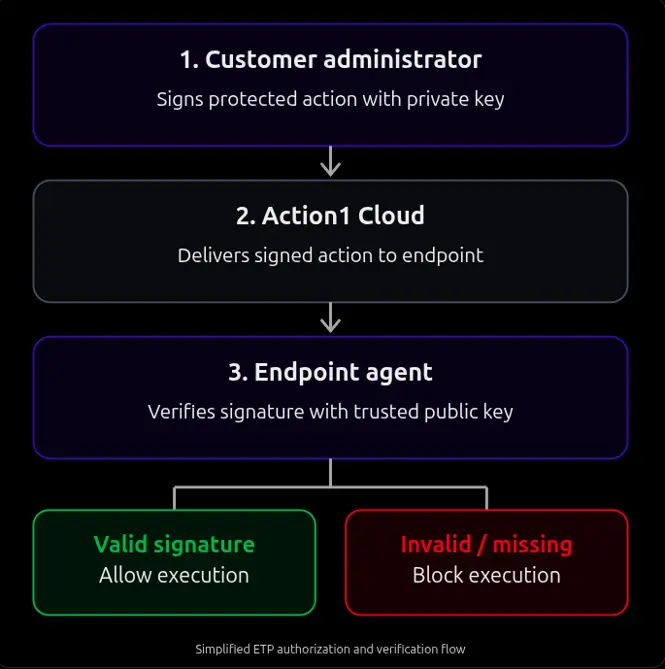
Bağımsız kriptografik yetkilendirme yaklaşımı, hassas uç nokta işlemlerinin yönetim platformundan ayrı bir güvenlik katmanıyla onaylanmasını sağlıyor. Bu modelde yönetici, özel bir kriptografik anahtarla işlem için dijital imza oluşturuyor. Uç nokta ise komutu çalıştırmadan önce imzayı doğrulayarak talebin yetkili kaynaktan geldiğini kontrol ediyor.
Yönetim platformu cihazlarla iletişimi sürdürmeye, komutları iletmeye ve yönetim süreçlerini koordine etmeye devam ediyor. Ancak kritik işlemleri onaylama yetkisi, platformun kontrol alanından ayrılarak kurumun elinde tutuluyor. Böylece yönetim altyapısını ele geçiren saldırganlar, yalnızca platforma erişim sağlayarak geçerli bir kriptografik onay üretemiyor.
Bu yaklaşımın etkinliği, özel anahtarın güvenli biçimde saklanmasına, uç noktaların bütünlüğünün korunmasına ve hassas işlemlerin doğru yapılandırılmasına bağlı bulunuyor. Kurumların anahtar yönetimi süreçlerini güvence altına alması, bağımsız doğrulama mekanizmasının saldırılara karşı sağlayacağı korumanın temel koşullarından biri olarak öne çıkıyor.
ITSTACK Kurumsal Uç Nokta Güvenliğinde Katmanlı Koruma Sunuyor
ITSTACK, kurumsal BT altyapılarında merkezi yönetim sistemlerinin güvenliğini güçlendirmek isteyen kuruluşlara uç nokta güvenliğini bütüncül biçimde değerlendirmelerini öneriyor. Kurumların yalnızca yönetici hesaplarını koruması yeterli olmuyor; yönetim platformlarının dağıtım yetkileri, uzaktan erişim kanalları, otomasyon süreçleri ve yazılım güncelleme mekanizmaları da güvenlik politikalarının kapsamına alınmalı.
Özellikle yüksek ayrıcalık gerektiren işlemlerde bağımsız onay mekanizmalarının kullanılması, yönetim altyapısının ele geçirilmesi durumunda saldırganların hareket alanını daraltabiliyor. Kurumların düzenli güvenlik testleri gerçekleştirmesi, olası ihlal senaryolarını önceden uygulaması ve şüpheli yönetim faaliyetlerine hızlı müdahale edecek süreçler oluşturması da saldırıların etkisini sınırlamaya yardımcı oluyor.
ITSTACK, şirketlerin uç nokta yönetimi ve kurumsal güvenlik ihtiyaçlarını değerlendirirken erişim yetkilerinin sınırlandırılmasına, sistemlerin güncel tutulmasına, merkezi yönetim faaliyetlerinin izlenmesine ve kritik işlemlerin doğrulanmasına odaklanıyor. Güvenli bir BT altyapısı, yalnızca yönetim araçlarının sunduğu yeteneklere değil, bu yeteneklerin hangi koşullarda kullanılabileceğini belirleyen bağımsız güvenlik kontrollerine de dayanıyor.
ITSTACK ile: Uç nokta yönetim platformlarınızın yetki yapısının gözden geçirilmesi, ayrıcalıklı hesapların ayrıştırılması ve kimlik altyapısının sıkılaştırılması için destek veriyoruz. Siber Güvenlik Çözümleri sayfamızı inceleyebilir ya da bizimle iletişime geçebilirsiniz.